BreachGym
Sajberbezbednosna igra u 4 runde na eSecurity Conference, u organizaciji Net++ technology. Dobijaš pristup SIEM-u (Elastic ili Log360), loviš napade na Active Directory i Windows 11 radnu stanicu, mapiraš ih na MITRE ATT&CK i penješ se na rang-listu.
Četiri runde. Rastuća težina.
Svake nedelje napad je ozbiljniji i teži za čitanje iz logova. Pobednik je učesnik sa najviše poena. Top 3 idu na pijedestal, a nagrade ima i za učešće.
Runde rastuće težine
SIEM izbora, Elastic ili Log360
Mesta na pijedestalu, plus nagrade za učešće
Zajednički lab, AD plus Windows 11
Kako igra funkcioniše
Napade pokrećemo kroz Nemesis BAS (Breach and Attack Simulation). Ti istražuješ. Nema red-team pristupa i nagađanja na slepo: dokazi su u SIEM-u.
Istražuj u SIEM-u
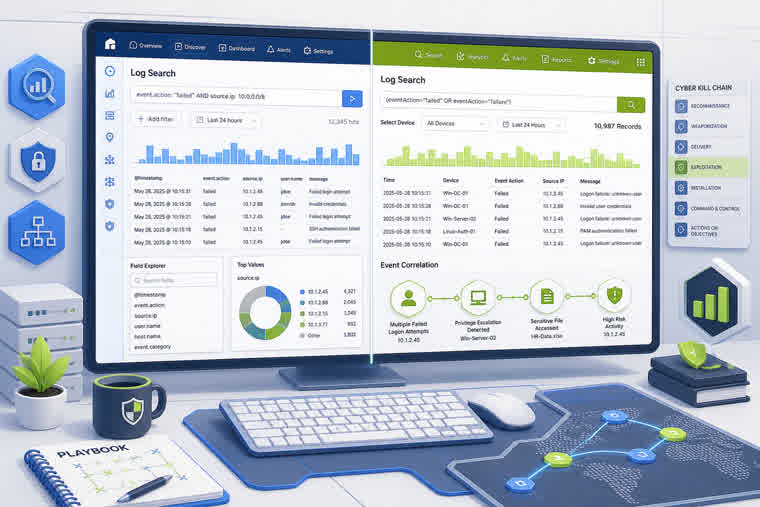
Svaki učesnik dobija pristup SIEM-u, Elastic ili Log360. To je tvoja konzola. Povezuješ događaje sa Active Directory-ja i Windows 11 radne stanice, rekonstruišeš šta se desilo i to dokumentuješ.
Pravi napadi na pravom labu
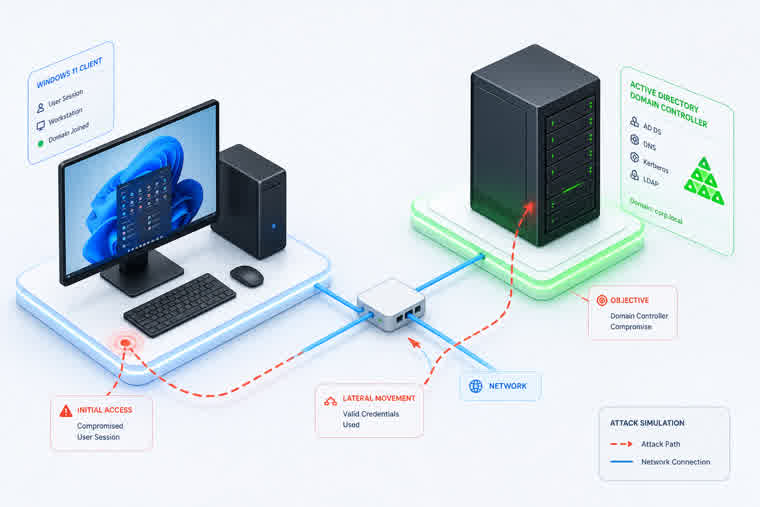
Poligon je Active Directory domen i Windows 11 radna stanica. Napade kreiramo kroz Nemesis BAS. Svaka runda udara jače od prethodne, pa priča u logovima namerno postaje haotičnija.
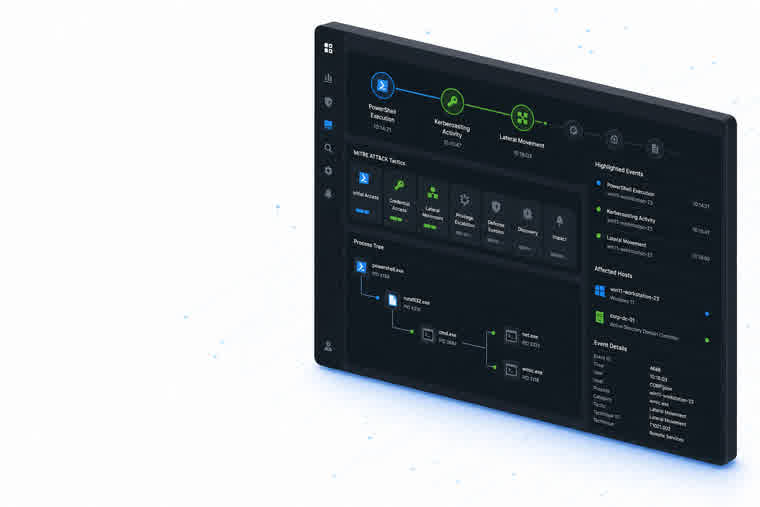
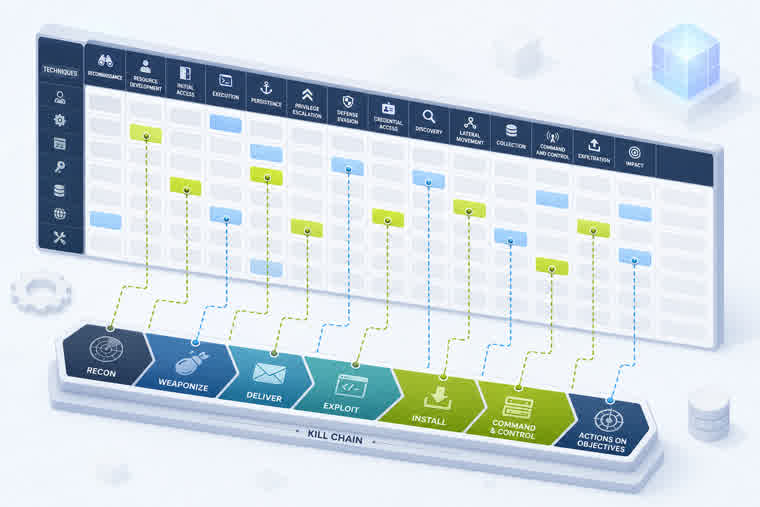
Mapiraj na MITRE ATT&CK
Pronalaženje napada je početak. Ako možeš, mapiraj aktivnost na MITRE ATT&CK tehnike. Poeni idu za tačnu detekciju, jasnu analizu i dobro mapiranje. Top 3 pobeđuju. Svi koji igraju mogu da osvoje nagrade za učešće.
Runde i tok igre
Sve četiri runde su objavljene. Pregledaj zadatke i kako je igra tekla na stranici Runde.
Takmičenje je završeno
Prijave su zatvorene. Hvala svima koji su učestvovali. Pregledaj svih četiri runde i kako je igra tekla.